


Под видом уведомлений от «Резерв+»: в Signal массово рассылают фишинговые сообщения об изменении статуса УБД


В мессенджере Signal зафиксировали рассылку фишинговых сообщений, которые маскируются под уведомления от приложения «Резерв+». В тексте таких рассылок говорится о якобы изменении статуса участника боевых действий. Таким образом злоумышленники пытаются подключить постороннее устройство к учетной записи пользователя и получить доступ к его переписке.
Об этом сообщает Информатор со ссылкой на Центр стратегических коммуникаций SPRAVDI.
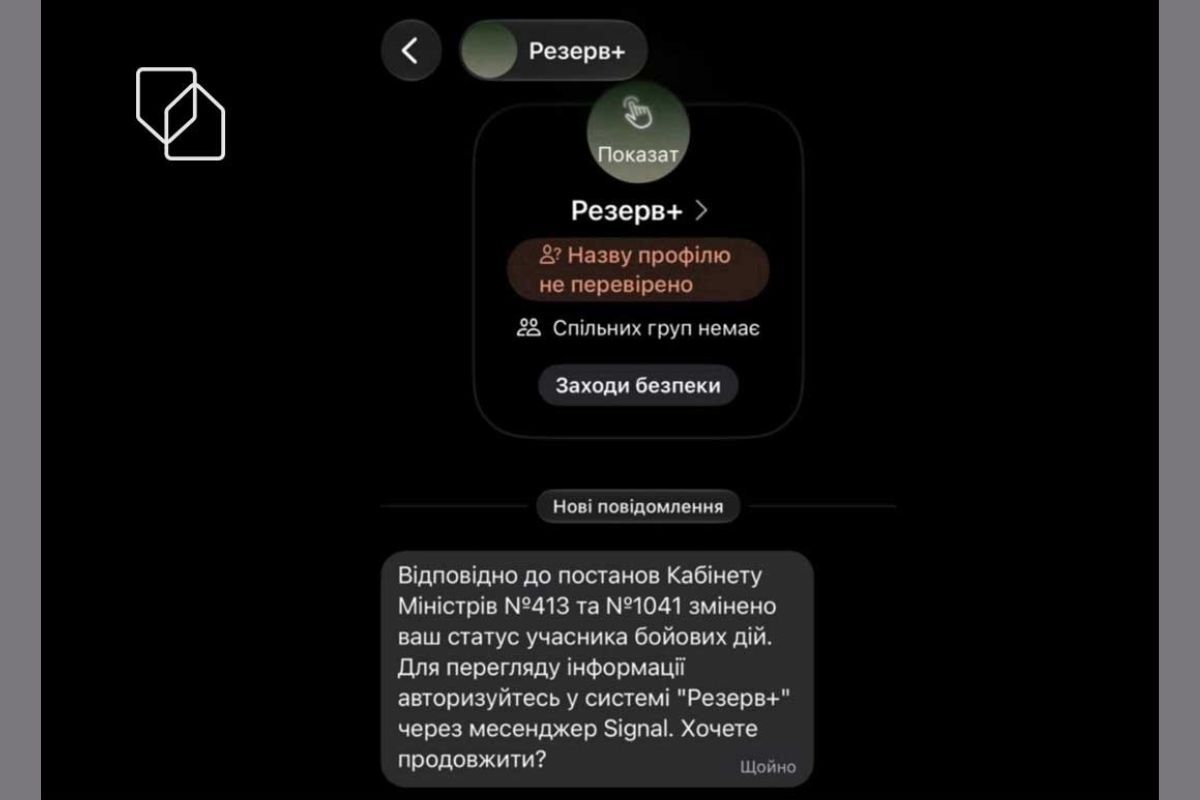
Чтобы защитить свой аккаунт от взлома, пользователям советуют придерживаться следующих правил безопасности:
-
не переходите по ссылкам и не сканируйте QR-коды из непроверенных сообщений, а отправителя всегда проверяйте через другой канал связи;
-
регулярно проверяйте список подключенных устройств в мессенджере (Настройки — Связанные устройства) и отключайте незнакомые;
-
включите PIN-код и блокировку регистрации в параметрах профиля (Настройки — Аккаунт).
Военнообязанным рекомендуют сообщать о подозрительных сообщениях команде реагирования на киберинциденты CSIRT-DIU в Signal (@csirt_diu.91) или контактным лицам своего подразделения.
Напомним, что в TikTok распространяют видео с фейками, похожими на телевизионные новости. Ранее мы писали, что в полиции Днепропетровской области предупредили о мошеннических схемах во время блэкаутов. Кроме этого, читайте, действительно ли в Украине будут отключать мобильную связь во время воздушных тревог.