


Провели международную спецоперацию: будут судить жителя Днепра, который сообщал о "заминировании" в Чехии, Словакии и Латвии

Кроме угроз минирования, в них шла речь о возможных взрывах, поджогах и других опасных для людей действиях. Для рассылки использовали многочисленные электронные адреса и аккаунты в Telegram. Об этом сообщает Информатор со ссылкой на сайт Киберполиции.
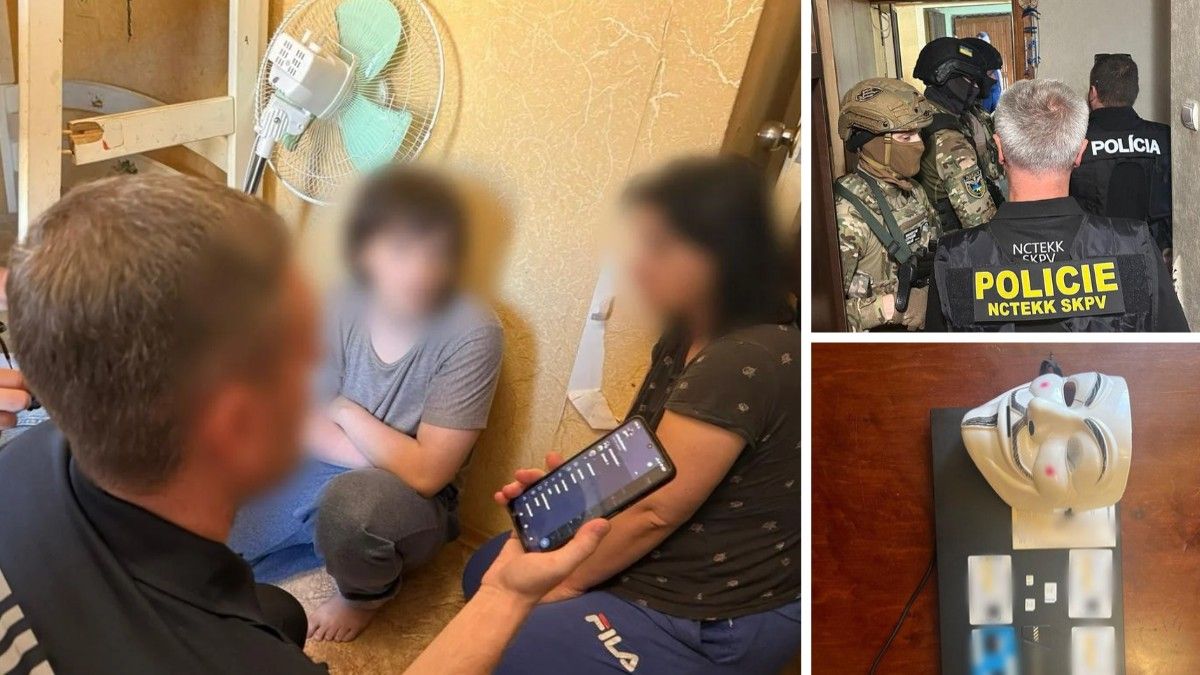
В июле 2025 года злоумышленника объявили в международный розыск. После этого он скрывался за границей. В 2026 году его задержали после возвращения в Украину. В рамках операции “E-THREAT” правоохранители Украины, Чехии, Словакии и Латвии объединили усилия в формате совместной следственной группы (JIT), созданной в 2025 году при поддержке Евроюста. Во время проведенных в Днепре обысков правоохранители изъяли компьютерную технику, мобильные телефоны и цифровые носители. Анализ изъятых устройств позволил собрать доказательства причастности фигуранта к рассылке ложных сообщений.
По данным Днепропетровской областной прокуратуры, в суд направили обвинительный акт по части 2 статьи 259 Уголовного кодекса Украины (заведомо ложное сообщение об угрозе безопасности граждан, уничтожении или повреждении объектов собственности).
Напомним, ранее мы писали, что в Криворожском районе женщина “заминировала” отделение полиции. Также читайте о мошеннике, который обманул военнообязанных. Кроме этого, Информатор сообщал, как уберечь свой аккаунт в Telegram от мошенников